こんにちは。技術本部Platform Engineering Unit Identity Platformグループで、社内共通の認証基盤「Auth One」を開発しているチームの古石です。
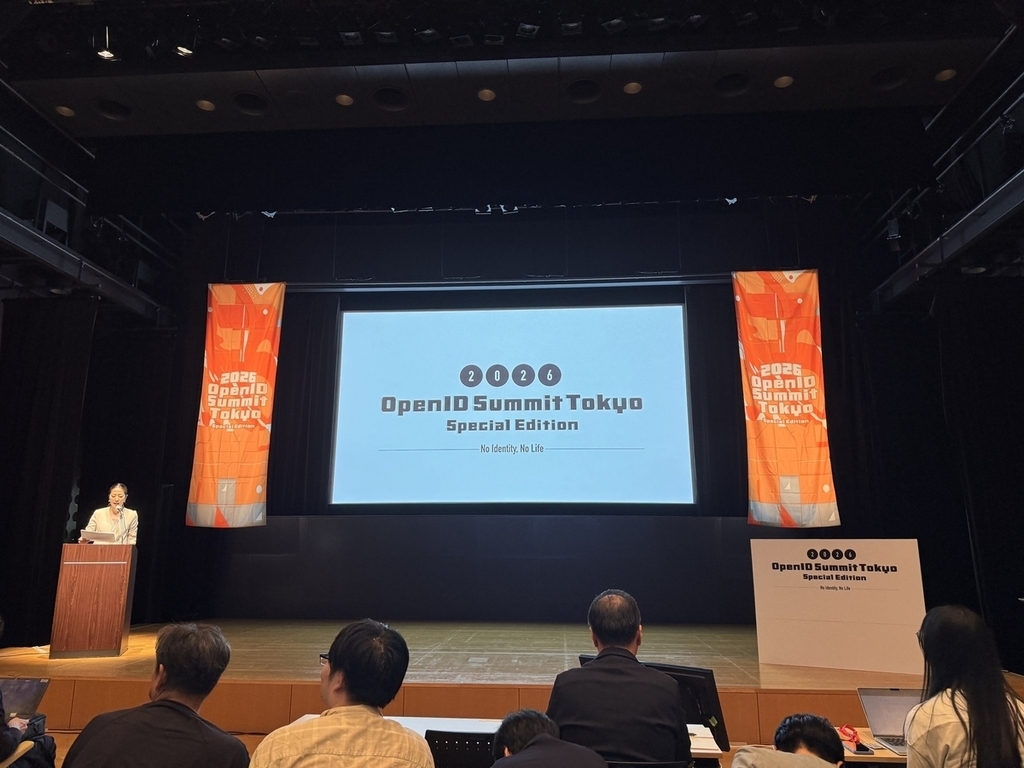
8月25日に開催された、一般社団法人OpenIDファウンデーション・ジャパン主催の「OAuth/OIDC Numa (Immersion) Workshop 2026」と、翌26日の「OpenID Summit Tokyo 2026 Special Edition」にチーム全員で参加しました!
私を含め、チームメンバーの多くは両イベントに初めて参加しました。 この記事では、私たちが感じた二つのイベントそれぞれの特徴と、会場の熱気をお伝えします!
- Auth Oneチーム全体で参加した背景
- OAuth/OIDC Numa (Immersion) Workshop 2026
- OpenID Summit Tokyo 2026 Special Edition
- まとめ
- Sansan技術本部ではカジュアル面談を実施しています
Auth Oneチーム全体で参加した背景
Auth Oneは、経理AXサービス「Bill One」で利用していた認証基盤のコスト削減をきっかけに、2023年に開発が始まりました。 同年12月にBill One向けの基盤としてリリースされ、現在は契約AXサービス「Contract One」やデータクオリティマネジメント「Sansan Data Intelligence」など、複数のプロダクトで利用されています。 一つのプロダクトから始まったAuth Oneは、プロダクトを横断して認証・認可を支える共通基盤へと役割を広げています。
Auth Oneの成り立ちや今後については、次の記事で詳しく紹介しています。
- インボイス管理サービス「Bill One」の認証を内製認証基盤に置き換えて認証基盤のコストを削減した話
- SRE Kaigi 2026で「Sansanの認証基盤のこれまでとこれから」について登壇しました
認証基盤を開発・運用していると、仕様を実装するだけでは解決しない場面に数多く直面します。
標準仕様がどのような課題を背景に作られ、実装者がどこで悩んでいるのかを知ることは、Auth Oneを設計する上でも欠かせません。 今回の二つのイベントは、仕様と実装の両面からアイデンティティについて考える機会になりました。
OAuth/OIDC Numa (Immersion) Workshop 2026
Numa Workshopは、OAuthやOpenID Connect、その周辺技術を実装・運用する人たちが知見を持ち寄り、仕様や実装を深く掘り下げるイベントです。 今回のセッションはすべて、公募で寄せられたプロポーザルから採択されたものでした。 パスキー、SPIFFE、FedCM、EVP、OpenID4VCなど、OAuth/OIDCを取り巻く幅広いテーマが取り上げられました。 朝から夕方まで、ドラフト段階の仕様や実装事例を細部まで掘り下げるセッションが続きました。最後にはBeerセッションもあり、密度の高い1日でした。
Numa Workshop当日の様子は、OpenIDファウンデーション・ジャパンの公式Xでも紹介されています。
本日は「OAuth/OIDC Numa (Immersion) Workshop 2026」にご参加いただきありがとうございました🎉
— OpenID Foundation JP (@openidjp) 2026年8月25日
最後、集合写真を撮影して本イベントは終了しました。
沼は続くよ、どこまでも!#oauth_numa #ID沼 pic.twitter.com/uyNxNV8p7z
1st-partyアカウント統合という選択肢
中でも「パスキーでドライブする1st-partyアカウント統合」は、アカウント統合で生じる論点を具体的に知る上で、興味深いセッションでした。
現在、一部を除くプロダクトでAuth Oneの利用が始まっていますが、アカウントはプロダクトごとに管理しています。 今回のセッションでは、同一人物であることの確認や既存の権限・データとの関係など、プロダクトをまたぐユーザー体験を考える際の論点が紹介されました。 パスキーの導入を検討している私たちにとっても、将来取り得る選択肢を知る機会になりました。
登壇者がそれぞれの「沼」を持ち寄り、深い前提知識を共有しながら議論する場に、Numa Workshopならではの熱量を感じました。 初参加のメンバーが多い私たちにとって大きな刺激となり、いつかこの深さで技術を語れるようになりたいと思いました。
OpenID Summit Tokyo 2026 Special Edition
OpenID Summitは、技術仕様や実装に加え、デジタルアイデンティティの社会での活用や信頼の在り方について、幅広い立場の参加者が知見を共有し、議論するイベントです
OpenID Summit当日の様子も、OpenIDファウンデーション・ジャパンの公式Xで紹介されています。
「OpenID Summit Tokyo 2026 Special Edition」の様子📷#openid_tokyo #openid_summit pic.twitter.com/HL7eZq7egD
— OpenID Foundation JP (@openidjp) 2026年8月26日
AIエージェント時代のアイデンティティ
特に印象に残ったのは、Non-Human Identity(NHI)やAIエージェントを扱うセッションです。 AIエージェントに人間として振る舞わせるのではなく、エージェント自身にIDを持たせ、最小限の権限を委任するという考え方が紹介されました。
Sansan、Bill One、Contract Oneは、それぞれの領域でAIを活用したAXサービスとして展開しています。 中でもSansanでは「Sansan MCPサーバー」を、Contract OneでもMCPサーバーを提供しています。 こうした取り組みが進む中、AIエージェントのアイデンティティや権限委任は、共通認証基盤を開発・運用する私たちが日々向き合っているテーマです。 今回のセッションを通じて、これらの論点をあらためて考える機会になりました。
まとめ
両イベントともに密度が高く、初参加のメンバーが多い私たちにとって大きな刺激になりました。アイデンティティ領域の深い議論に触れ、コミュニティーの熱量を直接感じられた2日間でした。
また、Sansan株式会社は一般社団法人OpenIDファウンデーション・ジャパンの会員企業になりました。
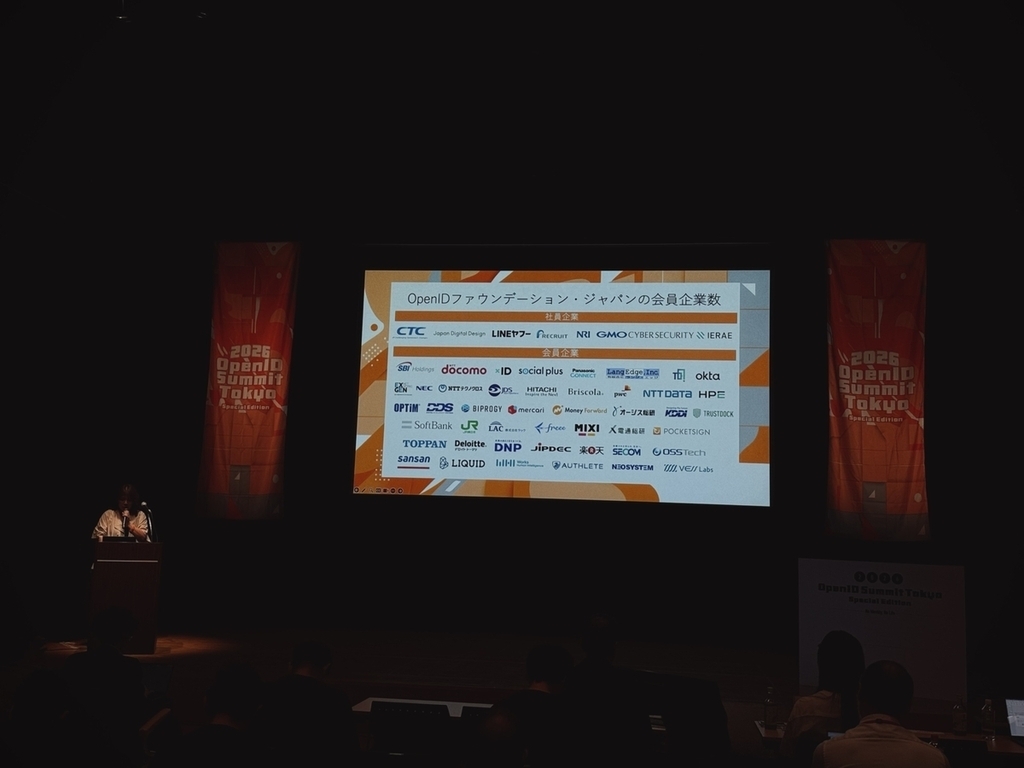
Auth Oneの開発・運用で得た知見を発信するとともに、私たちもIDコミュニティーを盛り上げていけるよう、活動に参加し貢献できればと考えています。
Sansan技術本部ではカジュアル面談を実施しています

Sansan技術本部では、中途の方向けにカジュアル面談を実施しています。 現役エンジニアと、Sansanでの働き方や仕事の魅力について気軽にお話しできます。
「実際に働く人の話を聞いてみたい」という方は、ぜひお気軽にご参加ください。カジュアル面談に申し込む。
